Как закрыть дверь для хакеров: решения Рустама Колчина
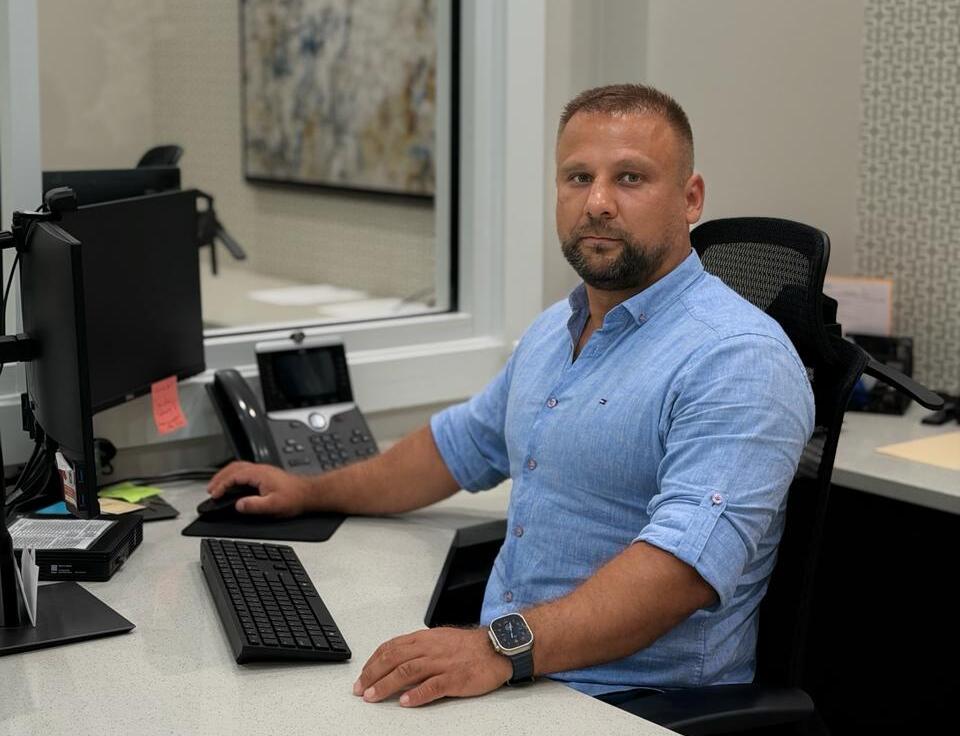
Ведущий архитектор и специалист по кибербезопасности международной IT-компании рассказал, как ликвидировать ключевые риски удаленной работы и построить надежную систему безопасности для распределенной команды.
Аймира Куаныш, город — Астана, редактор The Tech, LinkedIn
С 25 августа 2026 года в Трудовой кодекс и нормативные акты Казахстана вступили в силу изменения, закрепляющие за работниками официальную обязанность соблюдать требования кибербезопасности на рабочем месте. Из зоны ответственности только IT-отдела они переходят в зону ответственности каждого сотрудника. Однако при удаленной и гибридной работе контролировать выполнение правил вручную крайне сложно, необходимы решения, которые проверяют состояние устройства и действия пользователя автоматически. Рустам Колчин, создавший архитектуру защиты для крупнейших корпораций, таких как «Роснефть», Сбербанк, ВТБ, руководитель департамента разработки программных продуктов в международной IT-компании Softline, решил эту проблему внедрением концепции Zero Trust. Это подход, где система не доверяет никому внутри или снаружи сети, пока устройство и пользователь не пройдут строгую проверку. Эксперт по кибербезопасности рассказал, как бизнесу защитить данные от утечек и дать сотрудникам свободу гибридной работы без риска для компании.
Принцип недоверия
Удаленную работу часто защищают через VPN, который подключает домашний компьютер сотрудника напрямую к офису. За 15 лет работы в области защиты IT-инфраструктуры, сетей и приложений в ведущих компаниях отрасли — BI.Zone, «Газинформсервис», Positive Technologies, Softline — Рустам Колчин помогает выстраивать надежную защиту корпоративной инфраструктуры от киберугроз. Если хакер взламывает ноутбук хотя бы одного сотрудника на удаленке, он получает ключи от всей сети компании и может свободно перемещаться по ней.
Чтобы закрыть эту брешь, Рустам спроектировал и запустил систему ZTNA — доступ на основе нулевого доверия. Вместо того чтобы впускать сотрудника сразу во всю сеть, система открывает вход только в одно нужное приложение. Остальное остается для пользователя и хакеров невидимым. Система каждую секунду проверяет, где находится человек, обновлен ли у него антивирус и не ведет ли он себя подозрительно. При малейшем нарушении доступ мгновенно перекрывается.
Эти архитектурные принципы Колчин неоднократно представлял на международных научных площадках. В частности, на IEEE International Conference on Cyber Security в Нью-Йорке и ISACA Cybersecurity Nexus в Чикаго он представил доклады о построении инфраструктур с нулевым доверием, а его научная статья об объективных принципах ZTNA была опубликована в American Journal of Computer Science. Автор показал, что такой переход необходим повсеместно для того, чтобы предотвратить масштабные взломы всей компании из-за одной ошибки удаленного сотрудника.
Рустам Колчин, Руководителя департамента разработки программных продуктов
В современной защите нужно полностью отказаться от понятия «доверенная сеть». Любая сеть небезопасна по определению. Каждое подключение и любой запрос к данным должны проверяться непрерывно. Только так скомпрометированный ноутбук удаленного сотрудника не станет причиной остановки всего бизнеса.
После внедрения платформы ZTNA компании безопасно переводят сотрудников на гибридный режим. При этом исключается риск заражения корпоративной сети извне.
Почта под прицелом
Электронная почта остается главным инструментом работы на удаленке и одновременно главным каналом атак, до 90% взломов начинается с писем. Обычные почтовые фильтры ищут угрозы по известным «черным спискам». Но современные мошенники используют нейросети, подделывают адреса и присылают ссылки на сайты-двойники, легко обходя стандартную защиту.
В ответ Рустам Колчин создал платформу Mail Security Guardian — умный буфер, который перехватывает все входящие письма до того, как они попадут на почтовый сервер компании и в ящик сотрудника. Система разбирает письмо на детали: проверяет технические заголовки отправителя, находит аномалии в коде, задействует алгоритмы машинного обучения для поиска обмана, а подозрительные файлы запускает и проверяет в изолированной цифровой среде.
Рустам Колчин, Руководителя департамента разработки программных продуктов
Мы применили искусственный интеллект, чтобы анализировать поведение и репутацию письма в доли секунды еще на этапе доставки. Это позволило добиться точности распознавания опасных писем в 99,3%.
Проведенный им анализ показал, что внедрение платформы дало рекордные цифры: доля спама снизилась на 89,4%, фишинга — на 92,9%, а писем с вирусами — на 97,6%. Ее успешно применяют более 50 компаний в Казахстане, России и Беларуси.
Результаты этой разработки и математические модели фильтрации Рустам опубликовал в рецензируемом издании International Journal of Advanced Artificial Intelligence Research. Также с этим проектом он победил в номинации «Разработчик года» на конкурсе Digital Leaders 2026.
Теневой доступ
Когда люди работают из разных мест, IT-отделу трудно осуществлять масштабный контроль. Бывает, что сотрудники сами устанавливают сторонние программы, а удаленные администраторы и подрядчики получают слишком широкие права доступа. Обычные разовые проверки на проникновение устаревают на следующий же день, так как цифровая инфраструктура компании меняется непрерывно.
Для решения проблемы «слепых зон» Рустам связал два технологических решения: систему непрерывного пентестинга и платформу управления привилегированным доступом. Первая непрерывно сканирует все внешние адреса, домены и приложения компании и сразу предупреждает об уязвимостях, вторая контролирует системных администраторов и подрядчиков. Доступ к «сердцу» IT-системы выдается строго на время выполнения задачи, а все действия записываются на видео.
Рустам Колчин, Руководителя департамента разработки программных продуктов
Управлять можно только тем, что ты видишь. Непрерывный мониторинг дает видение внешнего контура 24/7, а системы вроде PAMP гарантируют, что даже админ на удаленке не сможет случайно или намеренно навредить критической инфраструктуре.
Методологию перехода от разовых проверок к непрерывному контролю поверхности атак Рустам изложил в своей научной монографии и статье для International Research Journal of Advanced Engineering and Technology, а также представил на крупнейших отраслевых форумах, таких как ЦИПР и Go Digital в Астане.
Проект был внедрен для защиты инфраструктуры ПАО «Роснефть» и других крупных компаний, которые теперь могут полностью контролировать действия любых удаленных специалистов.
Созданные Рустамом Колчиным инженерные решения дают возможность любому бизнесу, независимо от его местонахождения, построить надежную, прозрачную и проактивную систему защиты, готовую к современным глобальным киберугрозам.